
Ocho campañas contra GTD Telsur en un mes salieron de tres servidores
ANCI publicó ocho alertas distintas por suplantación de la telco entre el 3 y el 31 de agosto. Al cruzar los indicadores no son ocho campañas: es una sola operación sostenida que rota infraestructura cada tres semanas y se aloja en sitios mexicanos de terceros.
- Entre el 3 y el 31 de agosto de 2026 la ANCI publicó ocho alertas por campañas fraudulentas que suplantan a GTD Telsur. Miradas por separado parecen incidentes sueltos.
- Los indicadores muestran cuatro direcciones IP concentrando las ocho campañas, con una rotación clara:
172.86.110.55durante los primeros cinco días,45.61.145.23en la última semana. - Siete de las ocho URLs se alojan en dominios mexicanos de empresas sin relación con el rubro, bajo el mismo patrón de subdominio
diagnostic*. Bloquear las cuatro IP corta la operación completa, no una campaña. - Sobre cómo el atacante llegó a esos dominios no hay dato público. Lo que sigue distingue en cada punto lo observado de lo evaluado, y declara el nivel de confianza de cada evaluación.
Qué pasó
El CSIRT Nacional publicó ocho alertas de campaña fraudulenta contra GTD Telsur en agosto de 2026: ACF26-01132 y ACF26-01133 el día 3, ACF26-01138 el 4, ACF26-01139 el 5, y luego, tras tres semanas de silencio, ACF26-01159 el 26, ACF26-01160 el 27, ACF26-01164 el 28 y ACF26-01167 el 31. Todas TLP:CLEAR.
La descripción de la ANCI es la misma en las ocho: una modalidad de fraude en que se suplanta a la empresa para sustraer datos de usuarios, usando sin autorización su imagen corporativa y sus logos. No hay indicio alguno de que GTD Telsur haya sido vulnerada. Lo que está en juego es su marca, y las credenciales de quienes creen estar hablando con ella.
Cada alerta trae sus propios indicadores. Es al juntarlos cuando aparece lo que ninguna alerta dice por sí sola.
Por qué importa acá
GTD es uno de los proveedores de conectividad y datacenter más extendidos entre empresas medianas chilenas. Una campaña que suplanta a tu proveedor de enlace no busca a tu usuario final: busca a quien administra el servicio, porque esa persona espera correos de soporte técnico y tiene credenciales que valen mucho más.
Hay un segundo efecto que se suele pasar por alto. Cuando una marca se suplanta ocho veces en un mes, sus clientes empiezan a desconfiar de las comunicaciones legítimas. El costo no lo paga solo quien cae: lo paga el proveedor en cada aviso real que ya nadie abre.
Para una organización sujeta a la Ley 21.663, una credencial de administración de enlace comprometida no es un incidente de un usuario: es un acceso no autorizado a la infraestructura que sostiene el servicio, con el deber de reporte que eso implica.
Las ocho alertas comparten cuatro direcciones IP, y su distribución en el tiempo no es aleatoria.
172.86.110.55 concentra las cuatro campañas del 3 al 5 de agosto. Luego hay tres semanas sin actividad reportada. El 26 de agosto reaparece la operación desde 144.172.116.133 y 180.131.145.146, y del 27 al 31 se consolida en 45.61.145.23, que sostiene las tres últimas campañas.
Que las ocho alertas compartan cuatro direcciones IP es dato verificable en el material de la ANCI. Que haya un mismo operador detrás es evaluación nuestra, y esta sí la sostenemos con confianza alta: la reutilización de infraestructura, la convención de nombres constante y la continuidad temporal son tres señales independientes que apuntan al mismo lado. Lo que no podemos afirmar es *por qué* rota. Que sea al ritmo en que le dan de baja los servidores es lo habitual en este tipo de operación, pero es conjetura y no tenemos cómo comprobarla.
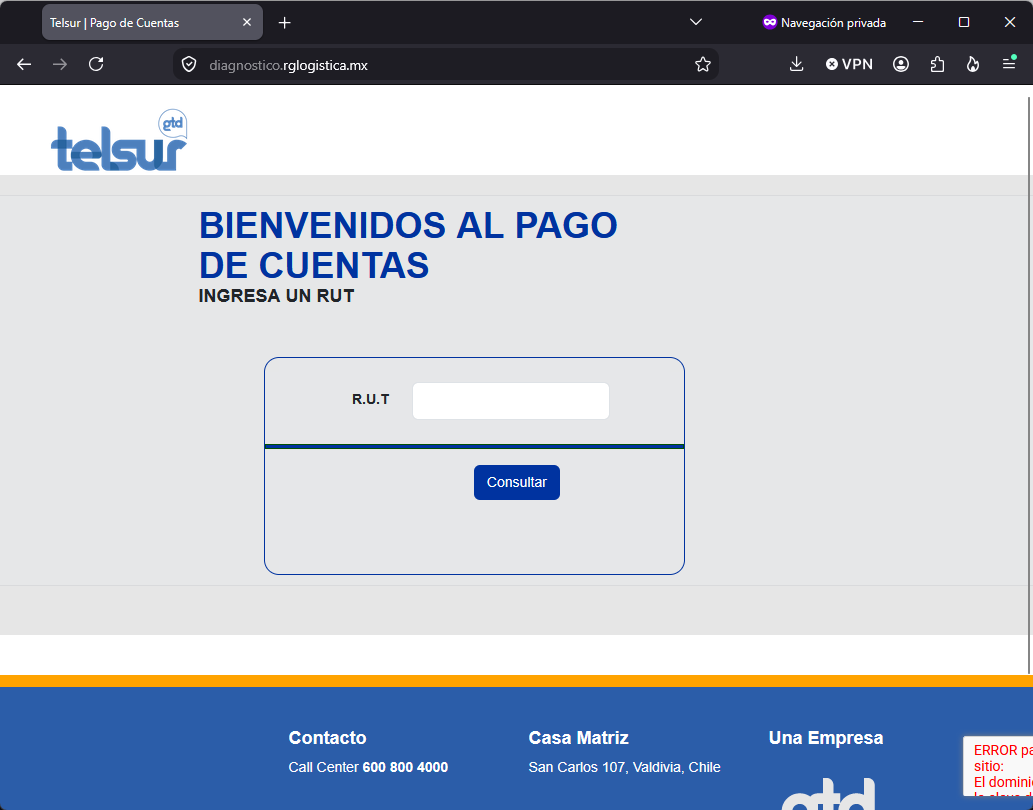
El segundo patrón está en los nombres. Los alojamientos son diagnosticar.btsp.com.mx, diagnosticar.3core.com.mx, diagnosticar.aarc.com.mx, diagnostico.sispotagua.com.mx, diagnosticar.cafelahacienda.com, diagnosticar.miniecogift.com, diagnostico.rglogistica.mx. Siete dominios de empresas mexicanas sin ninguna relación entre sí ni con el rubro telecomunicaciones, todos con un subdominio nuevo que empieza por diagnostic. Eso es dato: sale de las URLs publicadas por la ANCI.
Sobre cómo el atacante llegó a esos dominios, nuestra evaluación es que con confianza media se trata de sitios de terceros comprometidos, y no de alojamientos que él haya contratado. El razonamiento es concreto: crear un subdominio en un dominio ajeno exige acceso al panel de hosting o al DNS del titular, algo que no se obtiene comprando el dominio. La ANCI no se pronuncia sobre este punto en ninguna de las ocho alertas, de modo que la evaluación es nuestra y la damos como tal. La elevaríamos a confianza alta con el reconocimiento de alguno de los titulares o con evidencia de una vulnerabilidad explotable en su plataforma; la descartaríamos si el registro de esos dominios apuntara al mismo actor. Seguimos ese hilo y actualizaremos esta pieza cuando tengamos con qué cerrarlo.
El tercer patrón es el más revelador del operador. En ACF26-01133 la URL es https://172.86.110.55.sslip.io/. sslip.io es un servicio de DNS comodín que resuelve cualquier nombre que contenga una IP hacia esa misma IP, lo que permite obtener un certificado TLS válido sin ser dueño de ningún dominio. Es el recurso de quien se quedó sin sitio comprometido y necesitaba el candado verde igual. Ese detalle deja una huella de detección mucho más durable que cualquier IP.
Y hay un cuarto hallazgo que cruza fronteras: en ACF26-01159, junto al phishing contra GTD, aparece defensa-fiscal.assessore.com.mx, cuyo nombre remite a un señuelo de defensa fiscal mexicana. Con confianza media —el indicio es el nombre del subdominio, y no llegamos a analizar el contenido servido— eso sugiere que la misma infraestructura atiende campañas dirigidas a Chile y a México en paralelo, y por lo tanto que no se trata de un actor exclusivamente local.
172.86.110.55 — Cuatro campañas entre el 3 y el 5 de agosto45.61.145.23 — Tres campañas entre el 27 y el 31 de agosto, tras la rotacióndiagnostic* como subdominio de dominios .mx de terceros — Siete de ocho campañas; convención de nombres constante del operador172.86.110.55.sslip.io — DNS comodín para obtener TLS válido sin dominio propiorotación de infraestructura cada ~21 días — Silencio del 5 al 26 de agosto, y reaparición con IP nuevaSi la cadencia se mantiene, hacia mediados de septiembre debería aparecer un cuarto bloque de campañas desde una IP nueva, con el mismo patrón diagnostic* sobre dominios de terceros recién comprometidos. Las IP son desechables y caducan solas; lo que sobrevive a la rotación es la convención de nombres y el uso de DNS comodín. Detecta por patrón, no por lista. Una regla sobre las cuatro IP te sirve hoy; una regla sobre diagnostic* en dominios externos y sobre *.sslip.io te va a servir en octubre.
Anatomía del ataque
Mapeo a marcos públicos, para que puedas cruzarlo con tu propia matriz de cobertura.
T1566.002— El vector reportado por ANCI es el enlace a un portal que replica la imagen corporativa de GTD Telsur.T1584.004— Evaluación con confianza media, no verificada: siete dominios de pymes mexicanas usados como alojamiento con subdominios nuevos. Si se confirmara que el atacante los registró, la técnica correcta sería T1583.001 y no esta.T1608.005— El portal falso se monta en un subdominio creado para la campaña y se descarta al rotar de servidor.T1656— Uso no autorizado de logos e identidad visual de la empresa para dar credibilidad al señuelo.T1583.006— sslip.io como sustituto de dominio propio para conseguir un certificado TLS válido.
Estructurado sobre las seis funciones del NIST CSF 2.0, según el ciclo de respuesta a incidentes de NIST SP 800-61r3 (abril 2025, reemplaza al r2). Proteger y Detectar vienen abiertas.
GV GobernarQuien decide, que se reporta y a quien
Define antes de que pase quién declara que una comunicación atribuida a un proveedor es fraudulenta, y por qué canal se avisa a los usuarios. En estas ocho campañas el eslabón débil no es técnico: es que nadie dentro de la organización tiene la atribución de decir "el correo de GTD que les llegó hoy es falso" en menos de una hora.
Si la credencial comprometida da acceso a infraestructura de servicio, evalúa el deber de reporte a la ANCI bajo la Ley 21.663. Verifica los plazos y el procedimiento vigentes directamente en el portal de la Agencia: no operes sobre plazos de memoria.
- Nombrar al responsable de emitir el desmentido interno y dejarlo escrito en el plan de comunicación de crisis.
- Registrar en el inventario de proveedores críticos quién administra el enlace y qué credenciales usa.
- Confirmar en el portal de la ANCI el procedimiento de reporte vigente que aplica a tu organización.
ID IdentificarSi esto me toca, por donde me toca
Necesitas dos respuestas antes de tocar nada: quién en tu organización tiene credenciales del portal del proveedor, y si alguno de esos equipos habló con las cuatro IP en los últimos 30 días.
Vale la pena mirar el problema al revés también: si tu propia marca fuera la suplantada, ¿te enterarías? GTD se enteró por la ANCI ocho veces.
- Listar las cuentas con acceso al portal de administración de cada proveedor de conectividad.
- Correr la búsqueda retroactiva de 30 días sobre las cuatro IP antes de bloquearlas, para no perder la evidencia.
- Revisar si tienes monitoreo de dominios parecidos al tuyo; si no, es una brecha de visibilidad, no un lujo.
PR ProtegerComo evito que ocurra
El bloqueo de indicadores es el piso, no el techo: las cuatro IP van a caducar solas. Lo que cambia el resultado a mediano plazo es que la credencial robada no sirva, y que el patrón de alojamiento del operador quede cerrado en tu salida a internet.
El bloqueo de servicios de DNS comodín (sslip.io, nip.io y equivalentes) merece atención aparte: en una red corporativa casi no tienen uso legítimo, y son un recurso recurrente de este tipo de operación.
Controles priorizados
P1: esta semana · P2: este mes · P3: este trimestre
| Prio | Control | Esfuerzo | Mapeo |
|---|---|---|---|
| P1 | Bloquear las cuatro direcciones IP y las ocho URLs en proxy, firewall y filtrado DNS. Correr primero la búsqueda retroactiva de 30 días: bloquear antes de buscar destruye la evidencia. | bajo | MITRE ATT&CK M1021 CIS Controls v8 9.2 ISO 27001 A.8.23 |
| P1 | Bloquear los servicios de DNS comodín (sslip.io, nip.io y equivalentes) en la salida a internet, excluyendo los segmentos de laboratorio y desarrollo. |
bajo | MITRE ATT&CK M1021 CIS Controls v8 9.2 ISO 27001 A.8.23 |
| P1 | Rotar credenciales e invalidar sesiones activas de todo usuario que haya alcanzado alguno de los destinos. | bajo | MITRE ATT&CK M1027 CIS Controls v8 5.2 ISO 27001 A.5.17 |
| P2 | Exigir MFA resistente a phishing (FIDO2 o passkeys) en los portales de administración de proveedores. El OTP por SMS no detiene un portal que actúa de intermediario en tiempo real. | medio | MITRE ATT&CK M1032 CIS Controls v8 6.5 ISO 27001 A.8.5 |
| P2 | Dejar la regla de patrón (diagnostic* sobre dominios externos y DNS comodín) en producción, para que la próxima rotación de infraestructura dispare sin intervención. |
medio | MITRE ATT&CK M1021 CIS Controls v8 13.3 ISO 27001 A.8.16 |
| P3 | Publicar DMARC en p=reject en tus propios dominios y monitorear registros de dominios parecidos, para enterarte de que te suplantan sin depender de que la ANCI lo publique. |
medio | MITRE ATT&CK M1054 CIS Controls v8 9.7 ISO 27001 A.5.7 |
Los tres controles P1 se ejecutan en una tarde y cortan la operación completa, no una de las ocho campañas. Los P2 son los que siguen sirviendo cuando el operador rote de servidor en septiembre.
DE DetectarComo me doy cuenta de que ya ocurrio
Detectar esto tiene dos capas. La inmediata es la lista de indicadores publicada por la ANCI, que sirve hoy y caduca en semanas. La durable es el comportamiento del operador: el subdominio diagnostic* sobre dominios externos y el uso de DNS comodín para conseguir TLS.
Si solo implementas la primera capa, vas a tener que reescribir la regla en cada rotación.
Qué necesitas tener logueado
- Registros de proxy o gateway web con URL completa, no solo dominio
- Consultas DNS del resolver corporativo (sin esto, el patrón de comodín es invisible)
- Telemetría de EDR con conexiones de red por proceso, para saber qué aplicación abrió el enlace
- Registros de autenticación del portal del proveedor, si el proveedor los expone
Indicadores de compromiso
hxxp, [.]) para evitar clics accidentales. El bloque de abajo los trae en crudo, listos para tu lista de bloqueo.| Tipo | Indicador | Confianza | Nota |
|---|---|---|---|
ipv4 |
172[.]86[.]110[.]55 |
alta | ACF26-01132/01133/01138/01139 |
ipv4 |
45[.]61[.]145[.]23 |
alta | ACF26-01160/01164/01167 |
ipv4 |
144[.]172[.]116[.]133 |
alta | ACF26-01159 |
ipv4 |
180[.]131[.]145[.]146 |
alta | ACF26-01159 |
url |
hxxps://diagnosticar[.]btsp[.]com[.]mx/ |
alta | ACF26-01132 |
url |
hxxps://172[.]86[.]110[.]55[.]sslip[.]io/ |
alta | ACF26-01133 |
url |
hxxps://diagnosticar[.]3core[.]com[.]mx/ |
alta | ACF26-01138 |
url |
hxxps://diagnosticar[.]aarc[.]com[.]mx/ |
alta | ACF26-01139 |
url |
hxxps://diagnostico[.]sispotagua[.]com[.]mx/ |
alta | ACF26-01159 |
url |
hxxps://diagnosticar[.]cafelahacienda[.]com/ |
alta | ACF26-01160 |
url |
hxxps://diagnosticar[.]miniecogift[.]com/ |
alta | ACF26-01164 |
url |
hxxps://diagnostico[.]rglogistica[.]mx/ |
alta | ACF26-01167 |
172.86.110.55
45.61.145.23
144.172.116.133
180.131.145.146
https://diagnosticar.btsp.com.mx/
https://172.86.110.55.sslip.io/
https://diagnosticar.3core.com.mx/
https://diagnosticar.aarc.com.mx/
https://diagnostico.sispotagua.com.mx/
https://diagnosticar.cafelahacienda.com/
https://diagnosticar.miniecogift.com/
https://diagnostico.rglogistica.mx/
Reglas y consultas de detección
title: Trafico hacia infraestructura de phishing que suplanta a GTD Telsur
id: 3f9b1c72-5d84-4a10-9e33-7c2ab6d10f41
status: experimental
description: >
  Detecta conexiones hacia las cuatro direcciones IP publicadas por ANCI en las ocho alertas
  de campana fraudulenta contra GTD Telsur (ACF26-01132 a ACF26-01167, agosto 2026), y el uso
  de servicios de DNS comodin tipo sslip.io observado en ACF26-01133.
references:
  - https://www.anci.gob.cl/alertas/
author: Vantis Chile SpA
date: 2026/09/01
logsource:
  category: proxy
detection:
  ips_anci:
    dst_ip:
      - '172.86.110.55'
      - '45.61.145.23'
      - '144.172.116.133'
      - '180.131.145.146'
  dns_comodin:
    c-uri|contains:
      - '.sslip.io'
      - '.nip.io'
  condition: ips_anci or dns_comodin
falsepositives:
  - Los servicios de DNS comodin se usan legitimamente en laboratorios y entornos de desarrollo.
    Excluir los segmentos de red donde eso sea esperable, no la regla completa.
level: high
tags:
  - attack.initial_access
  - attack.t1566.002
// IOCs de las 8 alertas de ANCI sobre GTD Telsur (agosto 2026)
let iocs_ip = dynamic(["172.86.110.55","45.61.145.23","144.172.116.133","180.131.145.146"]);
DeviceNetworkEvents
| where Timestamp > ago(30d)
| where RemoteIP in (iocs_ip)
| project Timestamp, DeviceName, RemoteIP, RemoteUrl,
          InitiatingProcessFileName, InitiatingProcessAccountName
| order by Timestamp desc
// Cacería del patrón de nombres del operador: subdominio "diagnostic*" sobre dominios de terceros
DnsEvents
| where TimeGenerated > ago(45d)
| where Name matches regex @"^(diagnostico|diagnosticar|defensa-fiscal)\\."
   or Name endswith ".sslip.io"
   or Name endswith ".nip.io"
| summarize Consultas = count(), Equipos = dcount(ClientIP),
            Ejemplos = make_set(Name, 15) by bin(TimeGenerated, 1d)
| order by TimeGenerated desc
index=proxy earliest=-30d
| eval ioc_ip = if(match(dest_ip, "^(172\\.86\\.110\\.55|45\\.61\\.145\\.23|144\\.172\\.116\\.133|180\\.131\\.145\\.146)$"), 1, 0)
| eval patron  = if(match(url, "(?i)^https?://(diagnostico|diagnosticar|defensa-fiscal)\\."), 1, 0)
| eval comodin = if(match(url, "(?i)\\.(sslip|nip)\\.io"), 1, 0)
| where ioc_ip=1 OR patron=1 OR comodin=1
| stats count AS peticiones, min(_time) AS primera, max(_time) AS ultima,
        values(url) AS urls, values(dest_ip) AS destinos by src_ip, user
| convert ctime(primera) ctime(ultima)
| sort - peticiones
La regla por IP es de bajo ruido: son direcciones de hosting sin uso legítimo conocido. El patrón diagnostic* sí puede generar ruido si tu organización usa herramientas de diagnóstico alojadas en subdominios propios — excluye tus dominios, no la regla. El bloqueo de sslip.io y nip.io puede afectar entornos de desarrollo y laboratorios: excluye esos segmentos de red antes de bloquear, o vas a romper algo un viernes.
RS ResponderContencion y erradicacion
Si alguien de tu organización llegó a uno de esos portales, asume que entregó la credencial. El portal existe para eso y no hay forma de distinguir una visita de un envío desde los registros de red.
El orden importa: primero preserva la evidencia, después contiene. Bloquear la IP antes de correr la búsqueda retroactiva te deja sin saber a quién le pasó.
- Rotar de inmediato las credenciales de todo usuario que haya alcanzado alguno de los destinos, sin esperar confirmación.
- Invalidar las sesiones activas de esas cuentas: rotar la contraseña no cierra un token ya emitido.
- Revisar en el portal del proveedor si hubo cambios de configuración, contactos o reglas de reenvío tras la fecha del acceso.
- Reportar el caso a la ANCI aportando los registros propios: es lo que permite que la próxima alerta salga antes.
RC RecuperarVolver a operar y no repetirlo
La recuperación acá no es técnica sino de confianza. Comunica a tus usuarios por un canal distinto al suplantado, y sé concreto: qué correo era falso, qué se pedía, qué hacer si alguien alcanzó a entregar datos.
El indicador de que aprendiste algo no es haber bloqueado las cuatro IP. Es que la próxima rotación, en septiembre, la detecte tu regla de patrón sin que nadie tenga que actualizar una lista.
- Medir cuánto pasó entre la publicación de la alerta de ANCI y tu bloqueo efectivo. Ese número es tu métrica.
- Dejar la regla de patrón en producción y verificar en la próxima rotación si disparó sola.
Llévatelo
Lo de arriba explica. Esto se ejecuta. Son archivos, no capturas de pantalla: se abren, se pegan y funcionan.
La regla Sigma es la canónica: es el formato neutral del que se derivan las demás. Si tu SIEM no aparece en la lista, esa se convierte con pySigma. Las traducciones a motores concretos van sin validar contra tu modelo de datos — revisa los nombres de tabla y campo antes de subirlas a producción.
Fuentes
- ANCI / CSIRT NacionalAlertas de campaña fraudulenta ACF26-01132 a ACF26-01167 (GTD Telsur) · 2026-08-31
- ANCIAPI pública de ciberseguridad — endpoint de alertas · 2026-08-31
- NISTNIST SP 800-61r3 — Incident Response Recommendations, a CSF 2.0 Community Profile · 2025-04-03
- MITRE ATT&CKT1566.002 — Spearphishing Link
- MITRE ATT&CKT1584.004 — Compromise Infrastructure: Server
- BCNLey 21.663 — Ley Marco de Ciberseguridad
¿Esto te aplica y no sabes por dónde partir?
Revisamos tu exposición real frente a lo que describe este análisis: superficie expuesta, cobertura de detección y brechas frente a la Ley 21.663. Diagnóstico de 15 minutos, sin costo.
Agendar diagnósticoRelacionado
Los 90 millones de registros que terminan siendo un SMS en tu teléfono
Exfilsquad reclamó 874 GB de un banco africano. Cl0p reapareció con 42 víctimas de nombres tachados. Ninguno de los dos…
ShinyHunters no rompió ningún control: usó la confianza que ya estaba concedida
EY confirmó una intrusión a través de una plataforma de soporte de terceros. Días después, el mismo grupo reclamó tres b…
El phishing que no te pide la contraseña, y por eso el MFA no lo detiene
La ANCI detectó una campaña masiva a nivel nacional que abusa del flujo Device Code de Microsoft Entra ID. La vÃctima…